

En una organización, administrar los permisos de cientos o miles de usuarios puede convertirse en una tarea complicada cuando solamente se utilizan roles tradicionales.
Una alternativa es ABAC (Attribute-Based Access Control), un modelo de control de acceso que toma decisiones utilizando atributos relacionados con usuarios, recursos, acciones y contexto.
Por ejemplo, una empresa podría permitir que un empleado consulte determinados documentos únicamente cuando pertenece a un departamento específico, utiliza un dispositivo autorizado y realiza la solicitud desde una ubicación permitida.
A diferencia de un modelo basado exclusivamente en roles, ABAC permite construir reglas más dinámicas y detalladas.
Los atributos pueden representar características como departamento, nivel de autorización, clasificación del documento o condiciones de acceso.
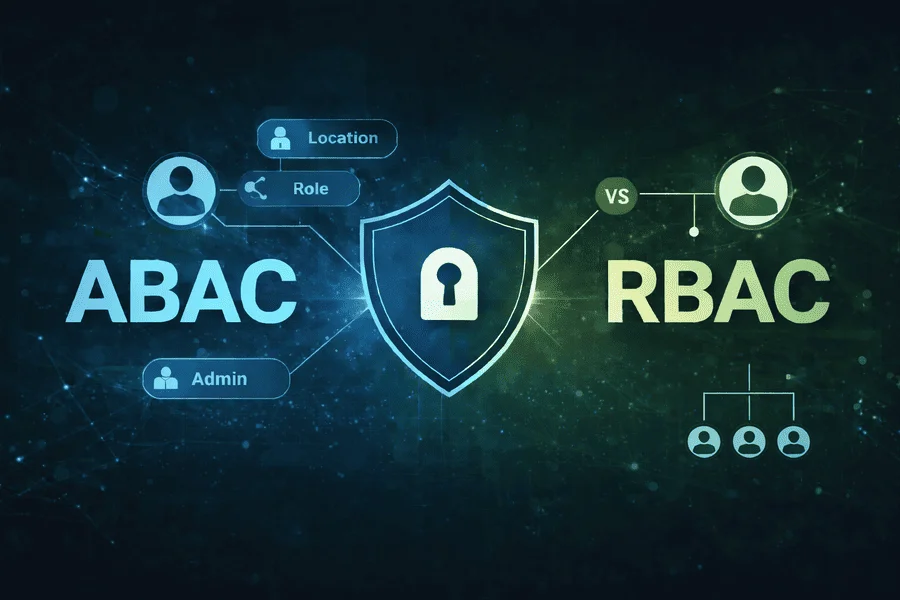
Esto resulta especialmente útil en organizaciones con estructuras complejas y recursos distribuidos entre diferentes plataformas.
Sin embargo, implementar ABAC requiere una administración cuidadosa. Si los atributos están desactualizados o las políticas son demasiado complejas, pueden producirse decisiones incorrectas.
También es importante mantener registros que permitan explicar por qué una solicitud fue autorizada o rechazada.
Mini guía práctica: identifica primero los recursos sensibles y define qué atributos son realmente necesarios para determinar quién puede acceder a ellos. Evita crear reglas innecesariamente complicadas.
Tip Winxgo: los permisos deben responder a las necesidades reales de cada operación, no solamente al puesto que ocupa una persona dentro de una organización.
¿Consideras que ABAC ofrece ventajas suficientes frente a los modelos tradicionales de permisos por roles?

Leave a Reply