

Cada vez que un dispositivo necesita encontrar la dirección IP correspondiente a un dominio, normalmente realiza una consulta DNS.
Tradicionalmente, estas consultas podían transmitirse sin cifrado en muchos escenarios, lo que permitía que determinados intermediarios observaran la información.
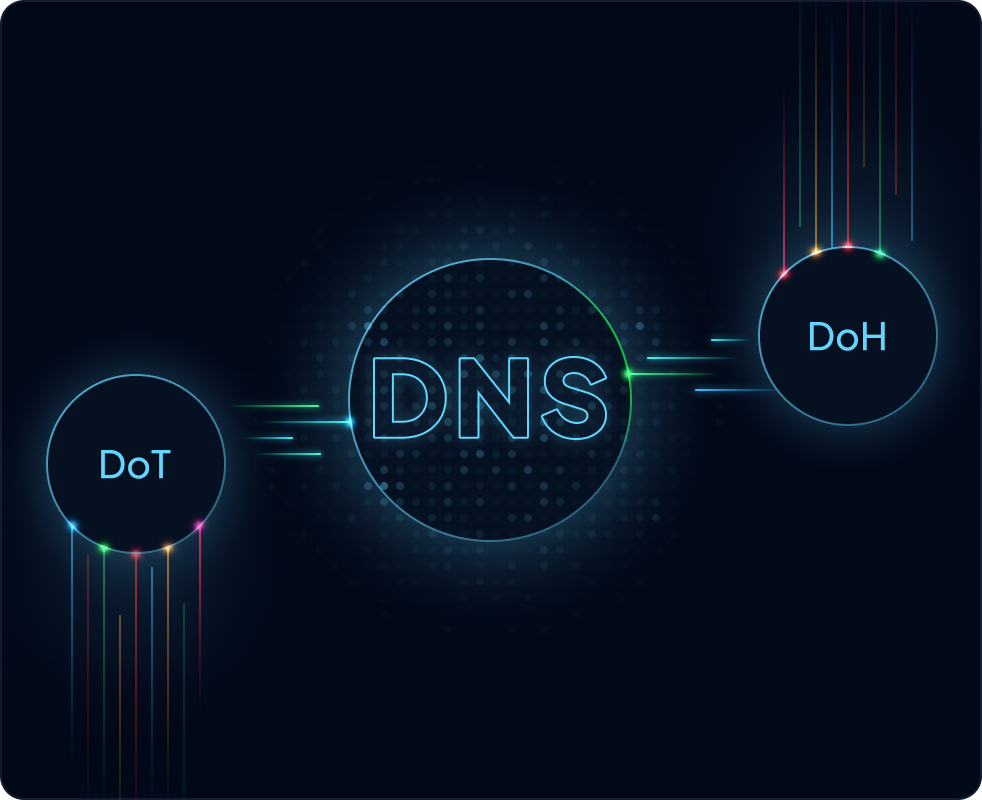
Para mejorar la privacidad existen tecnologías como DNS over HTTPS (DoH) y DNS over TLS (DoT).
Ambas buscan proteger las consultas DNS mediante cifrado, aunque utilizan mecanismos de transporte diferentes.
DoH transporta las consultas DNS mediante HTTPS, mientras que DoT utiliza TLS directamente para proteger el intercambio DNS.
Estas tecnologías pueden ayudar a evitar que terceros observen o modifiquen fácilmente las consultas durante su tránsito por determinadas redes.
Sin embargo, no hacen que la navegación sea completamente anónima.
El proveedor que resuelve las consultas todavía puede tener acceso a información sobre los dominios solicitados, dependiendo de sus políticas y de la configuración utilizada.
También pueden surgir desafíos en redes empresariales que necesitan aplicar controles internos de filtrado o supervisión.
Mini guía práctica: revisa las opciones DNS disponibles en tu navegador y sistema operativo. Si administras una red empresarial, define una política clara sobre qué resolvers están autorizados.
Tip Winxgo: cifrar las consultas DNS mejora una parte de la privacidad, pero es importante comprender quién recibe esas consultas y cómo administra la información.
¿Prefieres utilizar DNS cifrado en tus dispositivos personales o mantener el resolver proporcionado por tu operador?



Leave a Reply