

Cuando una organización compra o desarrolla software, una pregunta aparentemente sencilla puede ser difícil de responder: ¿exactamente qué contiene esta aplicación?
Una herramienta que ayuda a responderla es la Software Bill of Materials (SBOM), o lista de materiales de software.
Una SBOM funciona de manera similar a la lista de componentes de un producto físico. Permite identificar bibliotecas, paquetes y otros elementos que forman parte de una aplicación.
Esto resulta especialmente importante cuando aparece una vulnerabilidad crítica en una biblioteca utilizada ampliamente.
Si una empresa tiene cientos de aplicaciones y conoce sus componentes, puede identificar rápidamente cuáles podrían estar afectados. Si no dispone de esa información, debe investigar manualmente cada sistema.
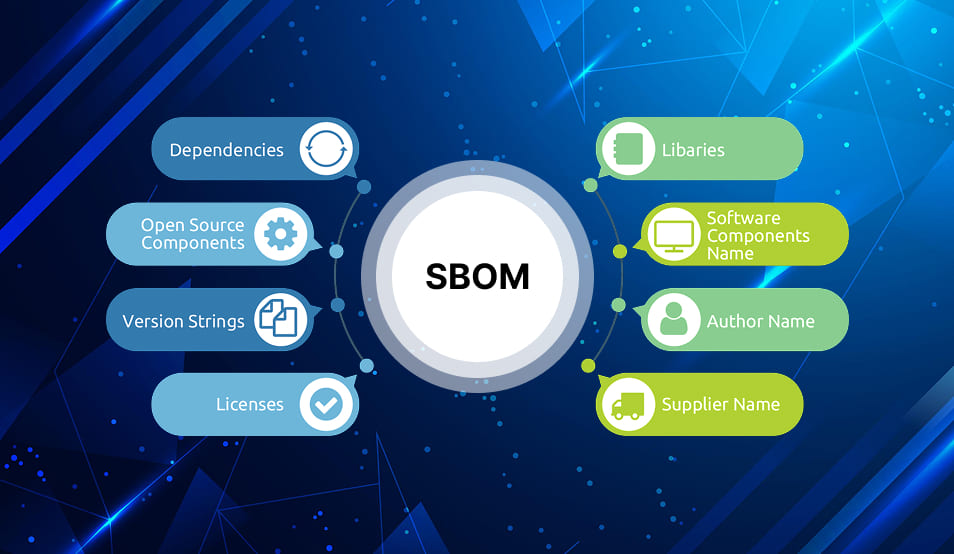
Una SBOM también puede facilitar auditorías, gestión de proveedores y procesos de cumplimiento.
Sin embargo, tener una SBOM no significa que una aplicación sea segura. Es solamente una fuente de información que debe integrarse con otros procesos.
Además, las SBOM deben mantenerse actualizadas. Una lista generada hace dos años puede no representar correctamente la composición actual de una aplicación.
Mini guía práctica: genera SBOM automáticamente durante el proceso de construcción del software, almacénalas junto con la información de cada versión y establece mecanismos para analizarlas ante nuevas vulnerabilidades.
Tip Winxgo: el verdadero valor de una SBOM aparece cuando puede responder rápidamente a la pregunta: “¿qué aplicaciones están utilizando este componente vulnerable?”.
¿Crees que en el futuro todas las aplicaciones empresariales deberían incluir obligatoriamente una SBOM?



Leave a Reply