

Cuando una aplicación ejecuta código de terceros o procesa información potencialmente peligrosa, existe el riesgo de que una vulnerabilidad permita realizar operaciones no autorizadas.
El sandboxing busca reducir este riesgo mediante la ejecución de procesos dentro de un entorno con capacidades restringidas.
Una sandbox puede limitar el acceso a archivos, dispositivos, procesos, redes y otros recursos del sistema.
Por ejemplo, un navegador puede utilizar mecanismos de aislamiento para reducir las capacidades de determinados procesos encargados de interpretar contenido web.
De esta manera, si ocurre un problema en uno de esos componentes, el atacante podría encontrar mayores dificultades para acceder al resto del sistema.
También existen entornos de aislamiento utilizados para analizar archivos sospechosos y observar su comportamiento.
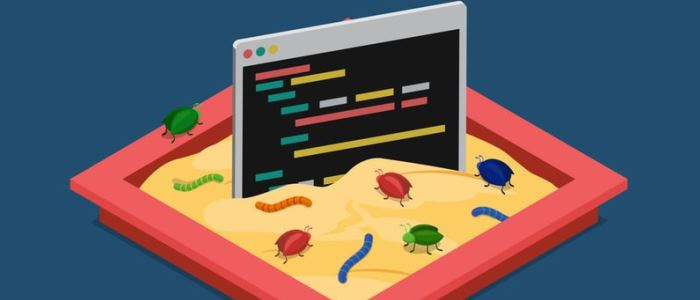
Sin embargo, no todas las sandboxes ofrecen el mismo nivel de protección. Algunas dependen principalmente de restricciones del sistema operativo, mientras que otras incorporan virtualización o mecanismos adicionales.
Además, pueden existir vulnerabilidades que permitan escapar del entorno restringido.
Por eso el sandboxing debe considerarse una capa de seguridad y no una garantía absoluta.
Mini guía práctica: identifica qué recursos necesita realmente una aplicación y restringe los demás. Comprueba que el entorno aislado no tenga permisos innecesarios.
Tip Winxgo: una sandbox correctamente diseñada busca limitar las consecuencias de un fallo, incluso cuando no es posible evitar completamente que ese fallo ocurra.
¿Crees que todas las aplicaciones que procesan archivos externos deberían ejecutarse dentro de entornos aislados?



Leave a Reply