

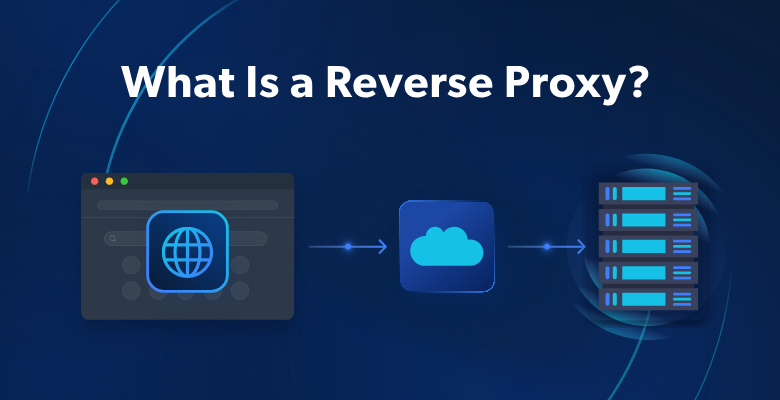
Cuando un usuario accede a una aplicación web, normalmente imagina que su navegador se conecta directamente con el servidor que contiene el sitio. Sin embargo, muchas arquitecturas modernas utilizan un componente intermedio conocido como reverse proxy o proxy inverso.
Este sistema recibe solicitudes de los clientes y las dirige hacia uno o varios servidores internos.
Puede utilizarse para distribuir tráfico, administrar certificados TLS, aplicar determinadas políticas de seguridad y simplificar el acceso a múltiples aplicaciones.
Por ejemplo, una empresa puede tener diferentes servicios internos que funcionan en servidores separados. Un proxy inverso puede recibir las conexiones públicas y enviarlas al servicio correspondiente según el dominio o la ruta solicitada.
Esto permite ocultar parte de la estructura interna y centralizar determinadas funciones.
Sin embargo, un proxy inverso no representa por sí mismo una barrera de seguridad completa.
Si está mal configurado, podría exponer servicios administrativos, transmitir encabezados incorrectos o permitir solicitudes no deseadas.
También debe considerarse su disponibilidad. Si todas las aplicaciones dependen de un único proxy y este deja de funcionar, múltiples servicios pueden resultar afectados.
Mini guía práctica: define reglas claras de enrutamiento, protege las interfaces administrativas, configura correctamente TLS y supervisa el comportamiento del tráfico.
Tip Winxgo: un proxy inverso puede simplificar considerablemente una infraestructura, pero también se convierte en un componente crítico que necesita mantenimiento y protección.
¿Utilizas proxies inversos para administrar tus aplicaciones o prefieres exponer cada servicio mediante configuraciones independientes?



Leave a Reply