

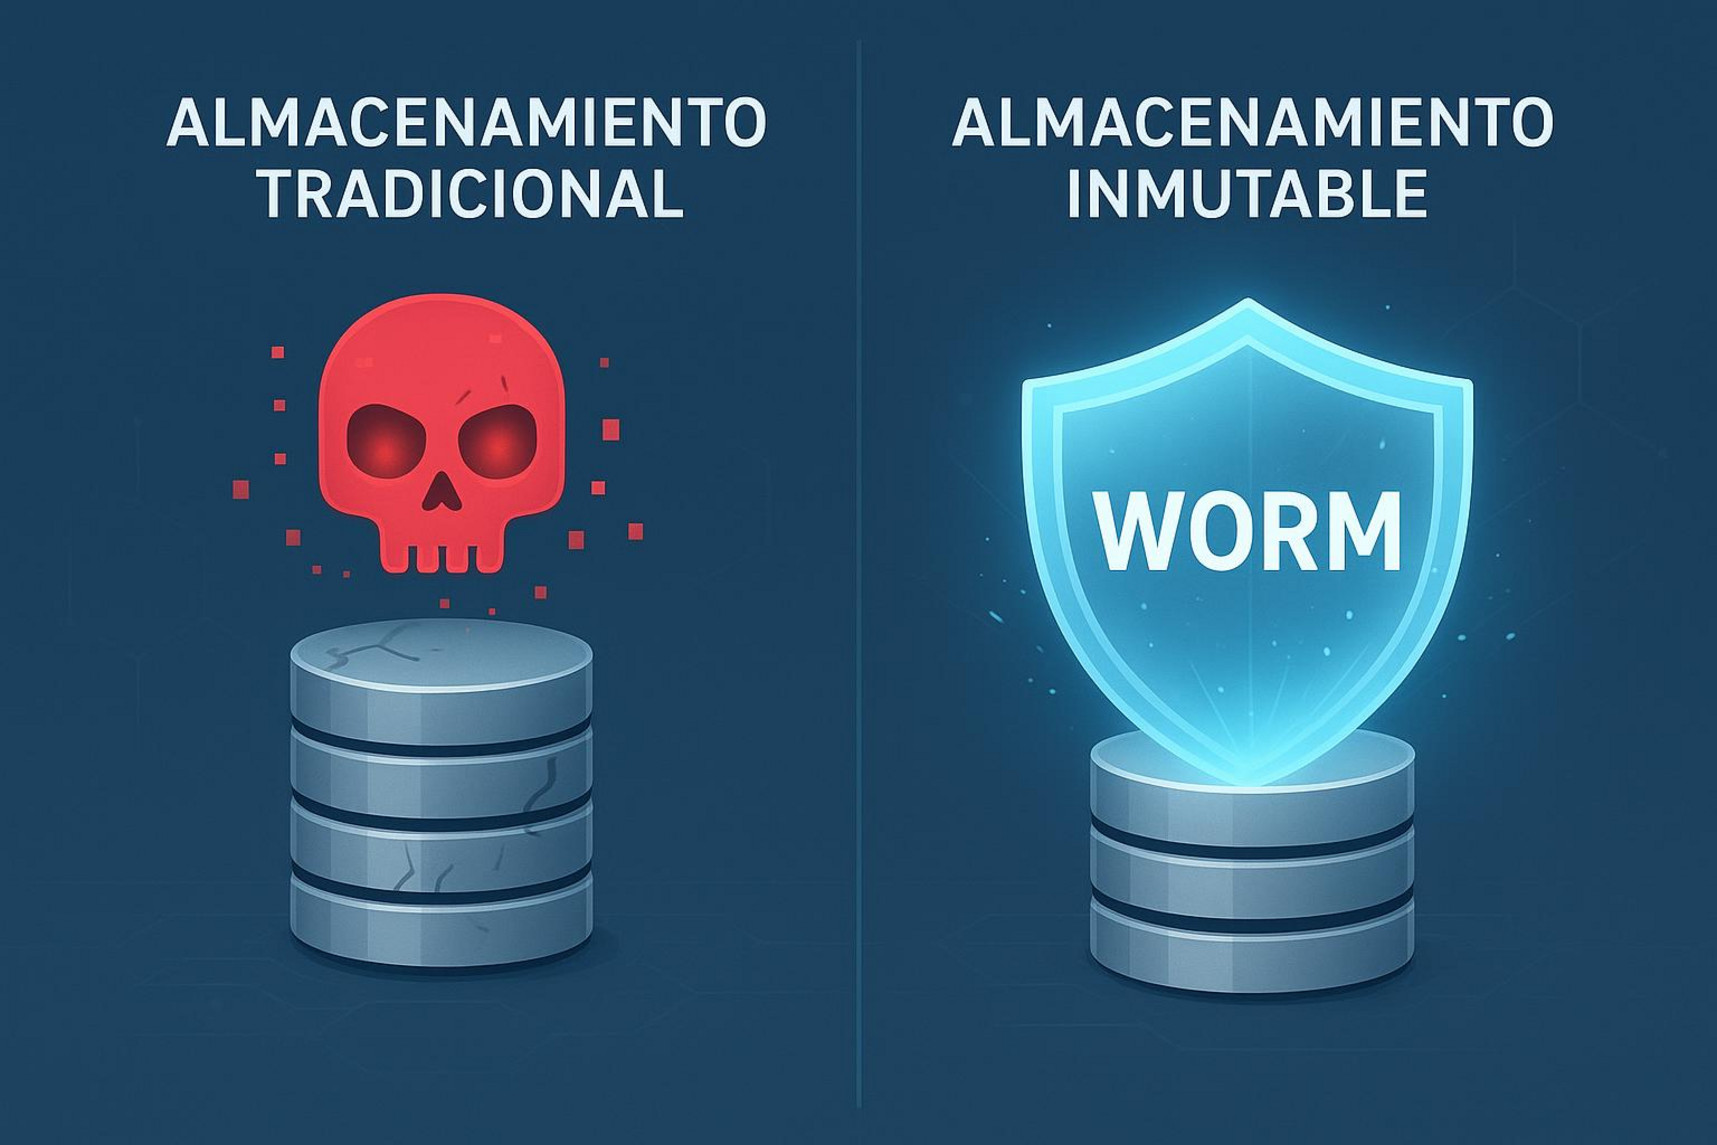
Uno de los problemas más graves durante un incidente de ransomware es que los atacantes pueden intentar cifrar no solamente los archivos originales, sino también los respaldos.
Aquí adquiere importancia el concepto de almacenamiento inmutable.
La idea es que determinados datos no puedan modificarse o eliminarse durante un periodo establecido, incluso si una cuenta administrativa resulta comprometida.
Esto puede aplicarse especialmente a respaldos.
Si un atacante consigue acceso a la infraestructura y trata de borrar las copias de seguridad, una política de inmutabilidad correctamente implementada puede impedirlo durante el periodo configurado.
Sin embargo, la inmutabilidad no sustituye una estrategia completa de respaldo.
También es necesario comprobar periódicamente que las copias puedan restaurarse.
Un respaldo que existe pero nunca ha sido probado puede generar una falsa sensación de seguridad.
Mini guía práctica: combina copias múltiples, separación de ambientes, controles de acceso, almacenamiento inmutable y pruebas periódicas de restauración.
Tip Winxgo: el objetivo de un respaldo no es solamente existir; es poder recuperar la información cuando realmente se necesita.
¿Crees que las empresas deberían considerar los respaldos inmutables como parte básica de su estrategia contra ransomware?

Leave a Reply