

La protección de claves criptográficas es una parte fundamental de la seguridad informática.
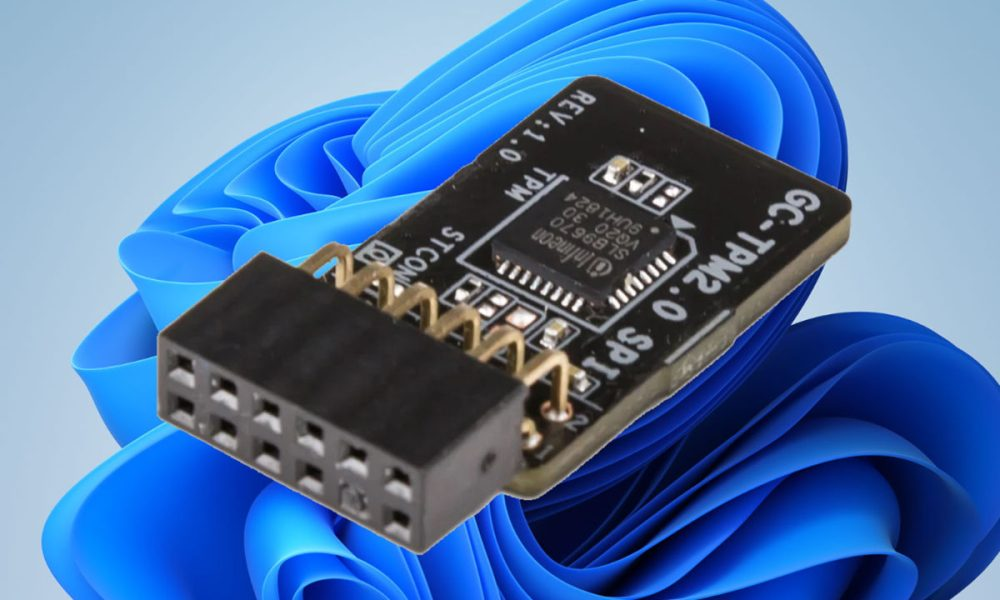
Una tecnología utilizada para proporcionar determinadas funciones de seguridad basadas en hardware es Trusted Platform Module (TPM).
TPM 2.0 define capacidades que pueden utilizarse para generar, proteger y administrar material criptográfico, así como para registrar mediciones relacionadas con el estado de una plataforma.
En computadoras modernas, estas funciones pueden participar en mecanismos de cifrado de discos, autenticación y verificación de integridad.
Por ejemplo, una solución de cifrado puede utilizar el TPM para proteger información necesaria durante el proceso de desbloqueo.
Esto puede reducir determinados riesgos asociados con almacenar claves directamente en archivos convencionales.
Sin embargo, el TPM no reemplaza las contraseñas, las políticas de acceso ni las actualizaciones del sistema.
Tampoco garantiza que una computadora sea inmune a ataques físicos o vulnerabilidades de software.
Su valor aparece cuando forma parte de una arquitectura de seguridad correctamente diseñada.
Mini guía práctica: comprueba si tus equipos cuentan con TPM 2.0, revisa su estado y utiliza funciones compatibles con las necesidades de protección de tu organización.
Tip Winxgo: el hardware especializado puede ayudar a proteger secretos y establecer confianza, pero siempre necesita una configuración adecuada.
¿Consideras que el TPM debería utilizarse más allá de los requisitos habituales de instalación de sistemas operativos?



Leave a Reply