

Las claves criptográficas son fundamentales para proteger información, autenticar sistemas y establecer comunicaciones seguras. Sin embargo, almacenarlas en servidores convencionales puede generar riesgos si esos equipos resultan comprometidos.
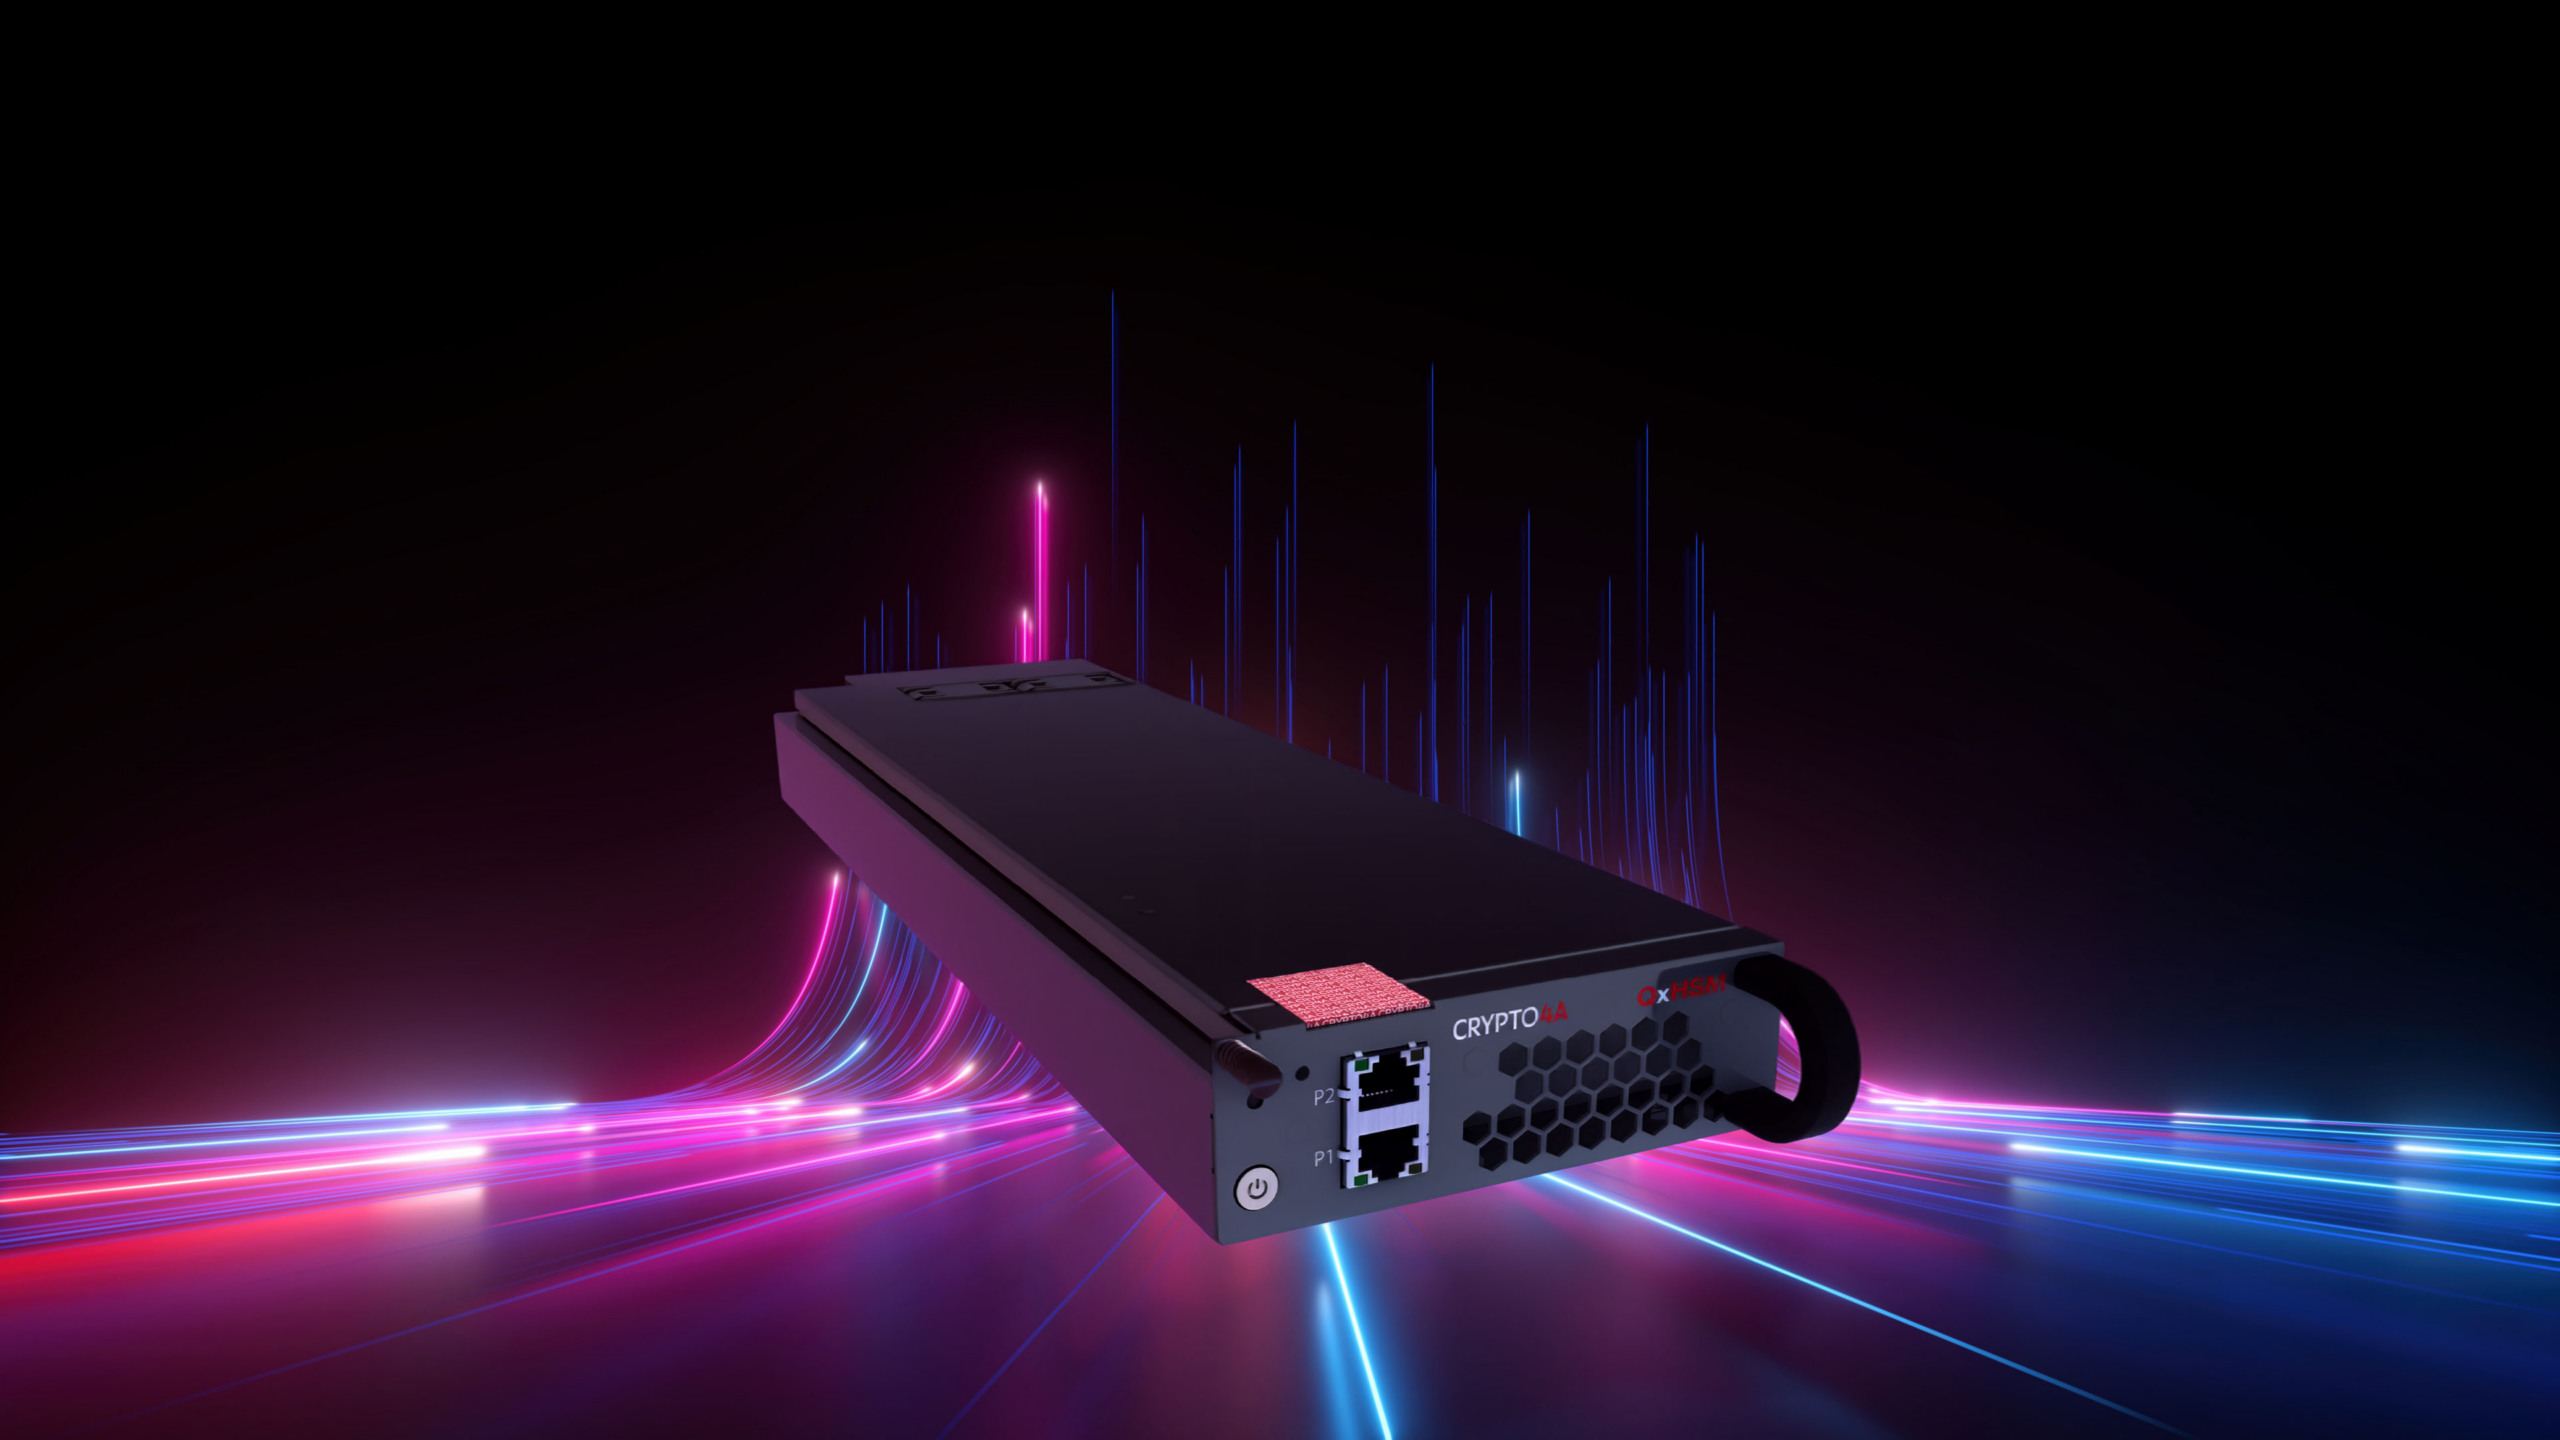
Los Hardware Security Modules (HSM) son dispositivos especializados diseñados para proteger claves criptográficas y ejecutar determinadas operaciones de seguridad dentro de un entorno controlado.
En lugar de exponer una clave privada directamente a una aplicación, el sistema puede solicitar al HSM que realice una operación utilizando esa clave internamente.
Por ejemplo, una organización puede utilizar un HSM para proteger claves de firma digital, respaldar servicios de certificación o administrar operaciones criptográficas críticas.
Estos dispositivos también pueden ofrecer controles de acceso, registros de actividad y mecanismos de protección frente a manipulaciones.
No obstante, un HSM no elimina la necesidad de una buena arquitectura. Es necesario administrar permisos, respaldos, disponibilidad, procedimientos de recuperación y el ciclo de vida de las claves.
Además, el costo y la complejidad pueden ser innecesarios para aplicaciones de bajo riesgo.
Mini guía práctica: identifica qué claves tienen mayor impacto si se filtran y determina si requieren protección mediante hardware especializado. Considera también la continuidad del servicio y la recuperación ante fallos.
Tip Winxgo: proteger una clave no consiste únicamente en cifrar el archivo donde se encuentra. En sistemas críticos, también importa controlar dónde y cómo se utiliza.
¿En qué sectores consideras que el uso de HSM resulta especialmente importante?



Leave a Reply